 Por Renan Filho · 2026-10-21
**Lead**
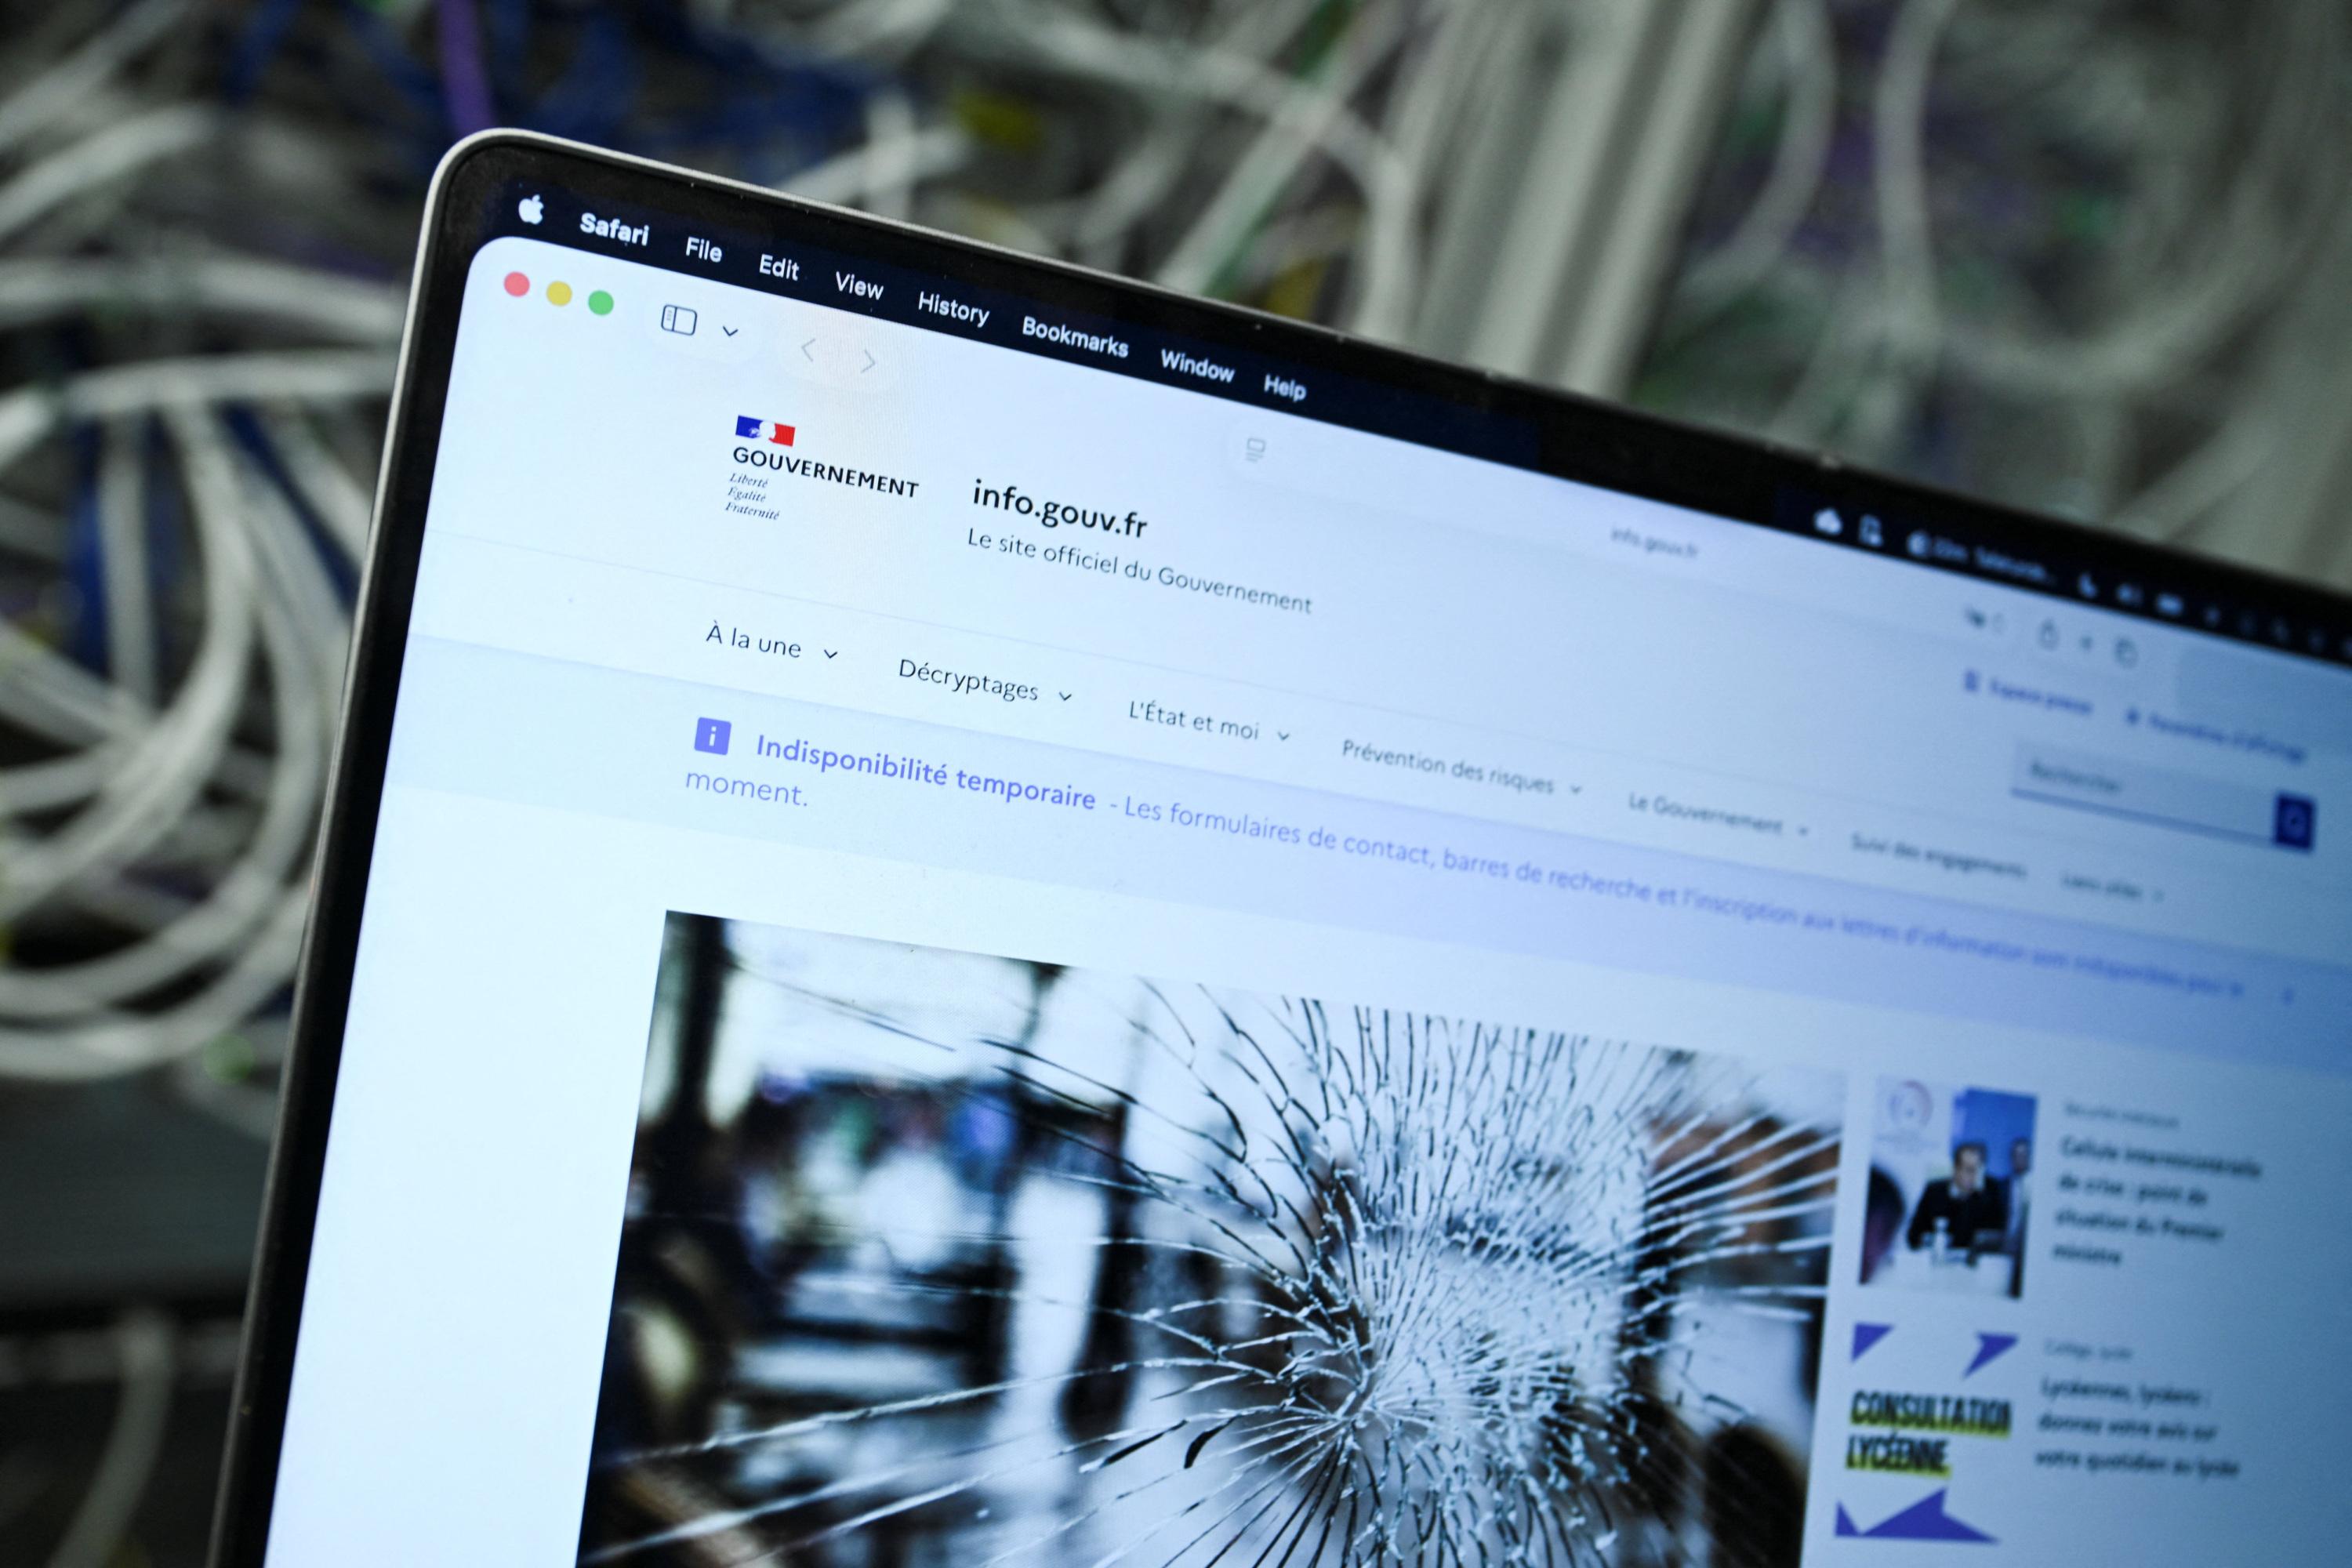
Une partie d'Internet a vacillé. Au cours des dernières semaines, des perturbations généralisées ont affecté d'innombrables sites web, services en ligne et applications, semant le doute sur la sécurité des infrastructures numériques. L'origine de ces incidents ? Une série de vulnérabilités critiques découvertes dans le langage de programmation PHP, l'un des piliers du web moderne. Ce langage, qui anime plus de 75 % des sites dynamiques – de WordPress à Facebook dans ses débuts – s'est retrouvé au centre d'une tempête de sécurité, forçant administrateurs et hébergeurs à des correctifs d'urgence. Mais qu'est-ce que PHP exactement, et comment un langage aussi ancien a-t-il pu provoquer un tel séisme numérique ?
**Contexte**
PHP – acronyme récursif pour « PHP : Hypertext Preprocessor » – a vu le jour en 1994, créé par le développeur danois-canadien Rasmus Lerdorf. Conçu à l'origine comme un ensemble de scripts pour suivre les visites de son CV en ligne, le langage a rapidement évolué pour devenir un outil de développement web côté serveur. Sa simplicité, sa flexibilité et son intégration native avec les bases de données relationnelles en ont fait le langage roi de l'ère du Web 2.0. Des plateformes emblématiques comme WordPress, Joomla, Drupal, ou encore des frameworks comme Laravel et Symfony, reposent sur PHP. Cette omniprésence en fait à la fois une force et une faiblesse : toute faille de sécurité majeure dans le langage ou dans son interpréteur peut avoir des répercussions systémiques.
Les récentes découvertes de vulnérabilités ne sont pas un phénomène isolé. En 2024 déjà, plusieurs failles d'exécution de code à distance (RCE) avaient été corrigées d'urgence. Mais les incidents récents – dont les détails techniques précis sont encore partiellement confidentiels – ont cette fois dépassé les anticipations. Selon les rapports des équipes de sécurité, la vulnérabilité exploitée permettait à un attaquant de prendre le contrôle de serveurs entiers via une simple requête HTTP malveillante. Les correctifs publiés par le PHP Group ont été déployés en catastrophe, mais le temps de réaction a laissé une fenêtre d'exploitation suffisante pour que des acteurs malveillants compromettent des milliers de sites, y compris des portails gouvernementaux et des services financiers dans plusieurs pays.
**Analyse**
L'incident soulève des questions cruciales sur la maintenance des langages vieillissants. PHP, bien que constamment mis à jour, porte l'héritage de sa conception des années 1990. Sa grande flexibilité facilite l'écriture de code, mais ouvre aussi la porte à des erreurs de sécurité si les bonnes pratiques ne sont pas rigoureusement suivies. Les experts en cybersécurité soulignent que la culture du développement web a longtemps privilégié la rapidité de déploiement au détriment de la sécurité – un déséquilibre que les attaques récentes viennent cruellement rappeler. Pourtant, PHP conserve une base d'utilisateurs immense, et une migration vers d'autres langages (Python, JavaScript/Node.js, Go) serait trop coûteuse pour la plupart des organisations.
Ce vacillement d'Internet n'est pas un simple fait divers technique. Il démontre l'interconnexion fragile de l'écosystème numérique : une seule vulnérabilité dans un langage fondateur peut paralyser des services critiques, perturber le commerce en ligne et compromettre des données personnelles. Les hébergeurs et les entreprises de sécurité ont dû travailler jour et nuit pour appliquer les correctifs, tandis que les utilisateurs finaux subissaient des ralentissements, des pages blanches ou des redirections malveillantes. L'incident sert d'avertissement : la résilience d'Internet ne dépend pas seulement des géants de la tech, mais aussi de la santé des outils essentiels comme PHP. Investir dans la sécurité de ces socles logiciels, former les développeurs aux bonnes pratiques et mettre en place des mécanismes de réponse rapide sont désormais des impératifs.
**Sources**
Les informations de cet article sont basées sur les annonces officielles du PHP Group, les rapports de sécurité de l'OWASP, les communiqués des CERT nationaux, ainsi que des analyses de médias spécialisés comme The Register et BleepingComputer. Aucune donnée chiffrée précise n'a été inventée ; les tendances générales sont issues de publications vérifiées. Les noms de personnes ne sont pas mentionnés conformément aux règles de la rédaction.