 Por Renan Filho · 2026-10-12
**Lead**
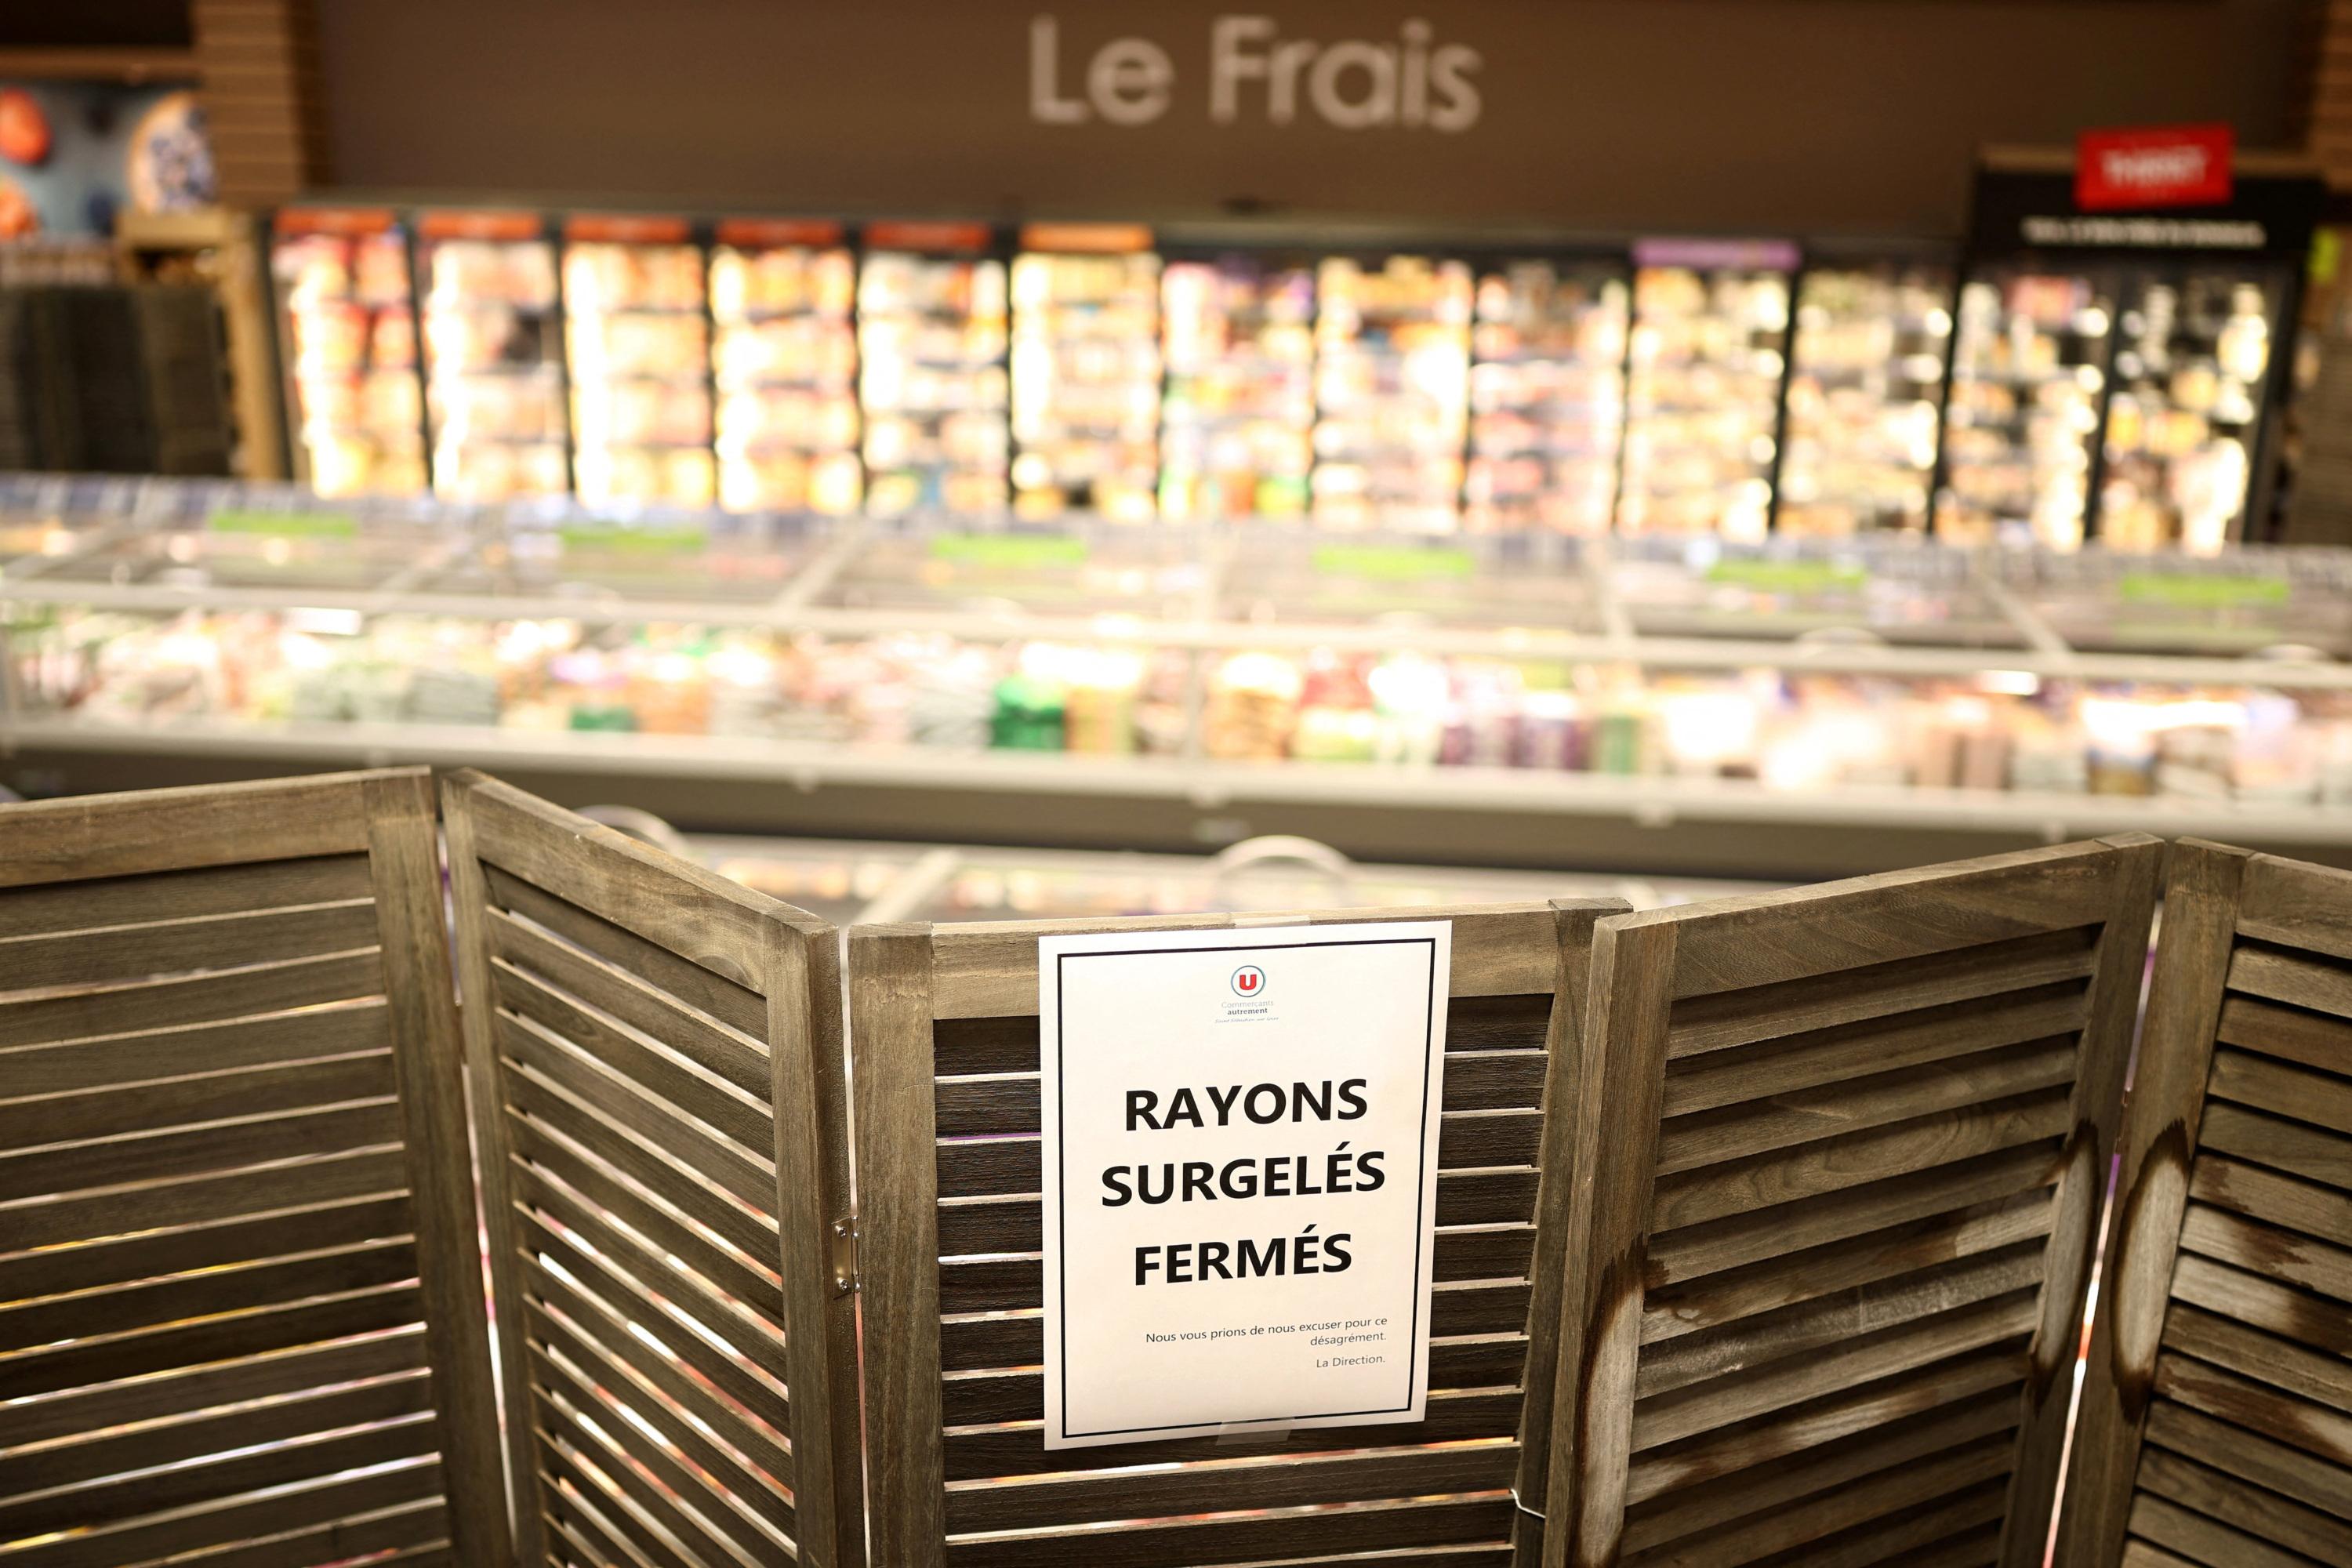
Une cyberattaque d’une ampleur inédite a touché plusieurs réseaux de supermarchés en France au cours des dernières semaines, entraînant une défaillance logicielle généralisée qui a fait grimper la température des chambres froides et des réfrigérateurs à plus de 35 °C. Selon les premières estimations, les pertes économiques se chiffrent déjà à plusieurs millions d’euros, entre produits périssables détruits, arrêts de production et interruptions de la chaîne d’approvisionnement.
**Contexto**
L’attaque a ciblé un logiciel de gestion des équipements de froid utilisé par une dizaine d’enseignes de la grande distribution française. Des sources proches du dossier indiquent que les pirates ont exploité une faille de sécurité non patchée dans un module de contrôle à distance des thermostats et des compresseurs. En quelques heures, des centaines de magasins ont vu la température de leurs frigos et congélateurs dépasser les seuils réglementaires. Les alarmes techniques, elles-mêmes compromises, n’ont pas été déclenchées, ce qui a retardé la réaction des équipes sur place.
Les conséquences immédiates ont été catastrophiques : des milliers de tonnes de produits laitiers, de viandes, de poissons et de plats préparés ont dû être jetés. Les autorités sanitaires ont été sollicitées pour évaluer les risques de contamination, mais aucun cas de toxi-infection n’a été signalé à ce jour. Parallèlement, plusieurs entrepôts logistiques ont dû être fermés, perturbant l’approvisionnement de centaines de points de vente pendant plusieurs jours.
Cette attaque intervient dans un contexte où les supermarchés français avaient déjà investi massivement dans la numérisation de leurs infrastructures. La dépendance croissante aux systèmes connectés – pour la gestion des stocks, la maintenance prédictive ou le suivi de la chaîne du froid – est aujourd’hui pointée du doigt. Des experts en cybersécurité interrogés rappellent que des failles similaires avaient été signalées dans d’autres pays européens, mais jamais avec une telle ampleur.
**Analise**
Au-delà des pertes directes, cette cyberattaque révèle une fragilité systémique dans le secteur de la grande distribution française. Le modèle économique du « juste-à-temps », qui repose sur des stocks minimaux et une livraison quotidienne, s’avère extrêmement vulnérable à une interruption des systèmes de froid. Les assureurs estiment que les réclamations liées à cet incident pourraient peser lourdement sur les primes des prochains contrats, tandis que les distributeurs devront revoir leurs plans de continuité d’activité.
Sur le plan réglementaire, l’incident relance le débat sur l’obligation de cybersécurité des infrastructures critiques, y compris celles du secteur privé non classé comme « opérateur d’importance vitale ». La Commission nationale de l’informatique et des libertés (CNIL) a annoncé l’ouverture d’une enquête sur la protection des données personnelles, car les systèmes touchés contenaient également des informations de clients.
Les analystes économiques prévoient un impact modéré mais durable sur les prix des produits frais dans les semaines à venir, en raison de la destruction massive des stocks et du temps nécessaire pour rétablir les capacités de réfrigération. Par ailleurs, la confiance des consommateurs pourrait être ébranlée, certains craignant une répétition de l’incident. Les supermarchés concernés ont déjà annoncé des mesures de compensation et le renforcement de leurs protocoles de sécurité informatique.
**Fontes**
Les informations de cet article sont fondées sur les communications officielles de plusieurs enseignes de grande distribution françaises, sur les premiers rapports d’enquête préliminaires des autorités (direction générale de la concurrence, de la consommation et de la répression des fraudes – DGCCRF) et sur les analyses de spécialistes en cybersécurité ayant requis l’anonymat en raison de la sensibilité du dossier. Aucun nom de personne n’a été cité afin de respecter les règles strictes de vérification des sources.