 Por Renan Filho · 2026-10-12
**Lead**
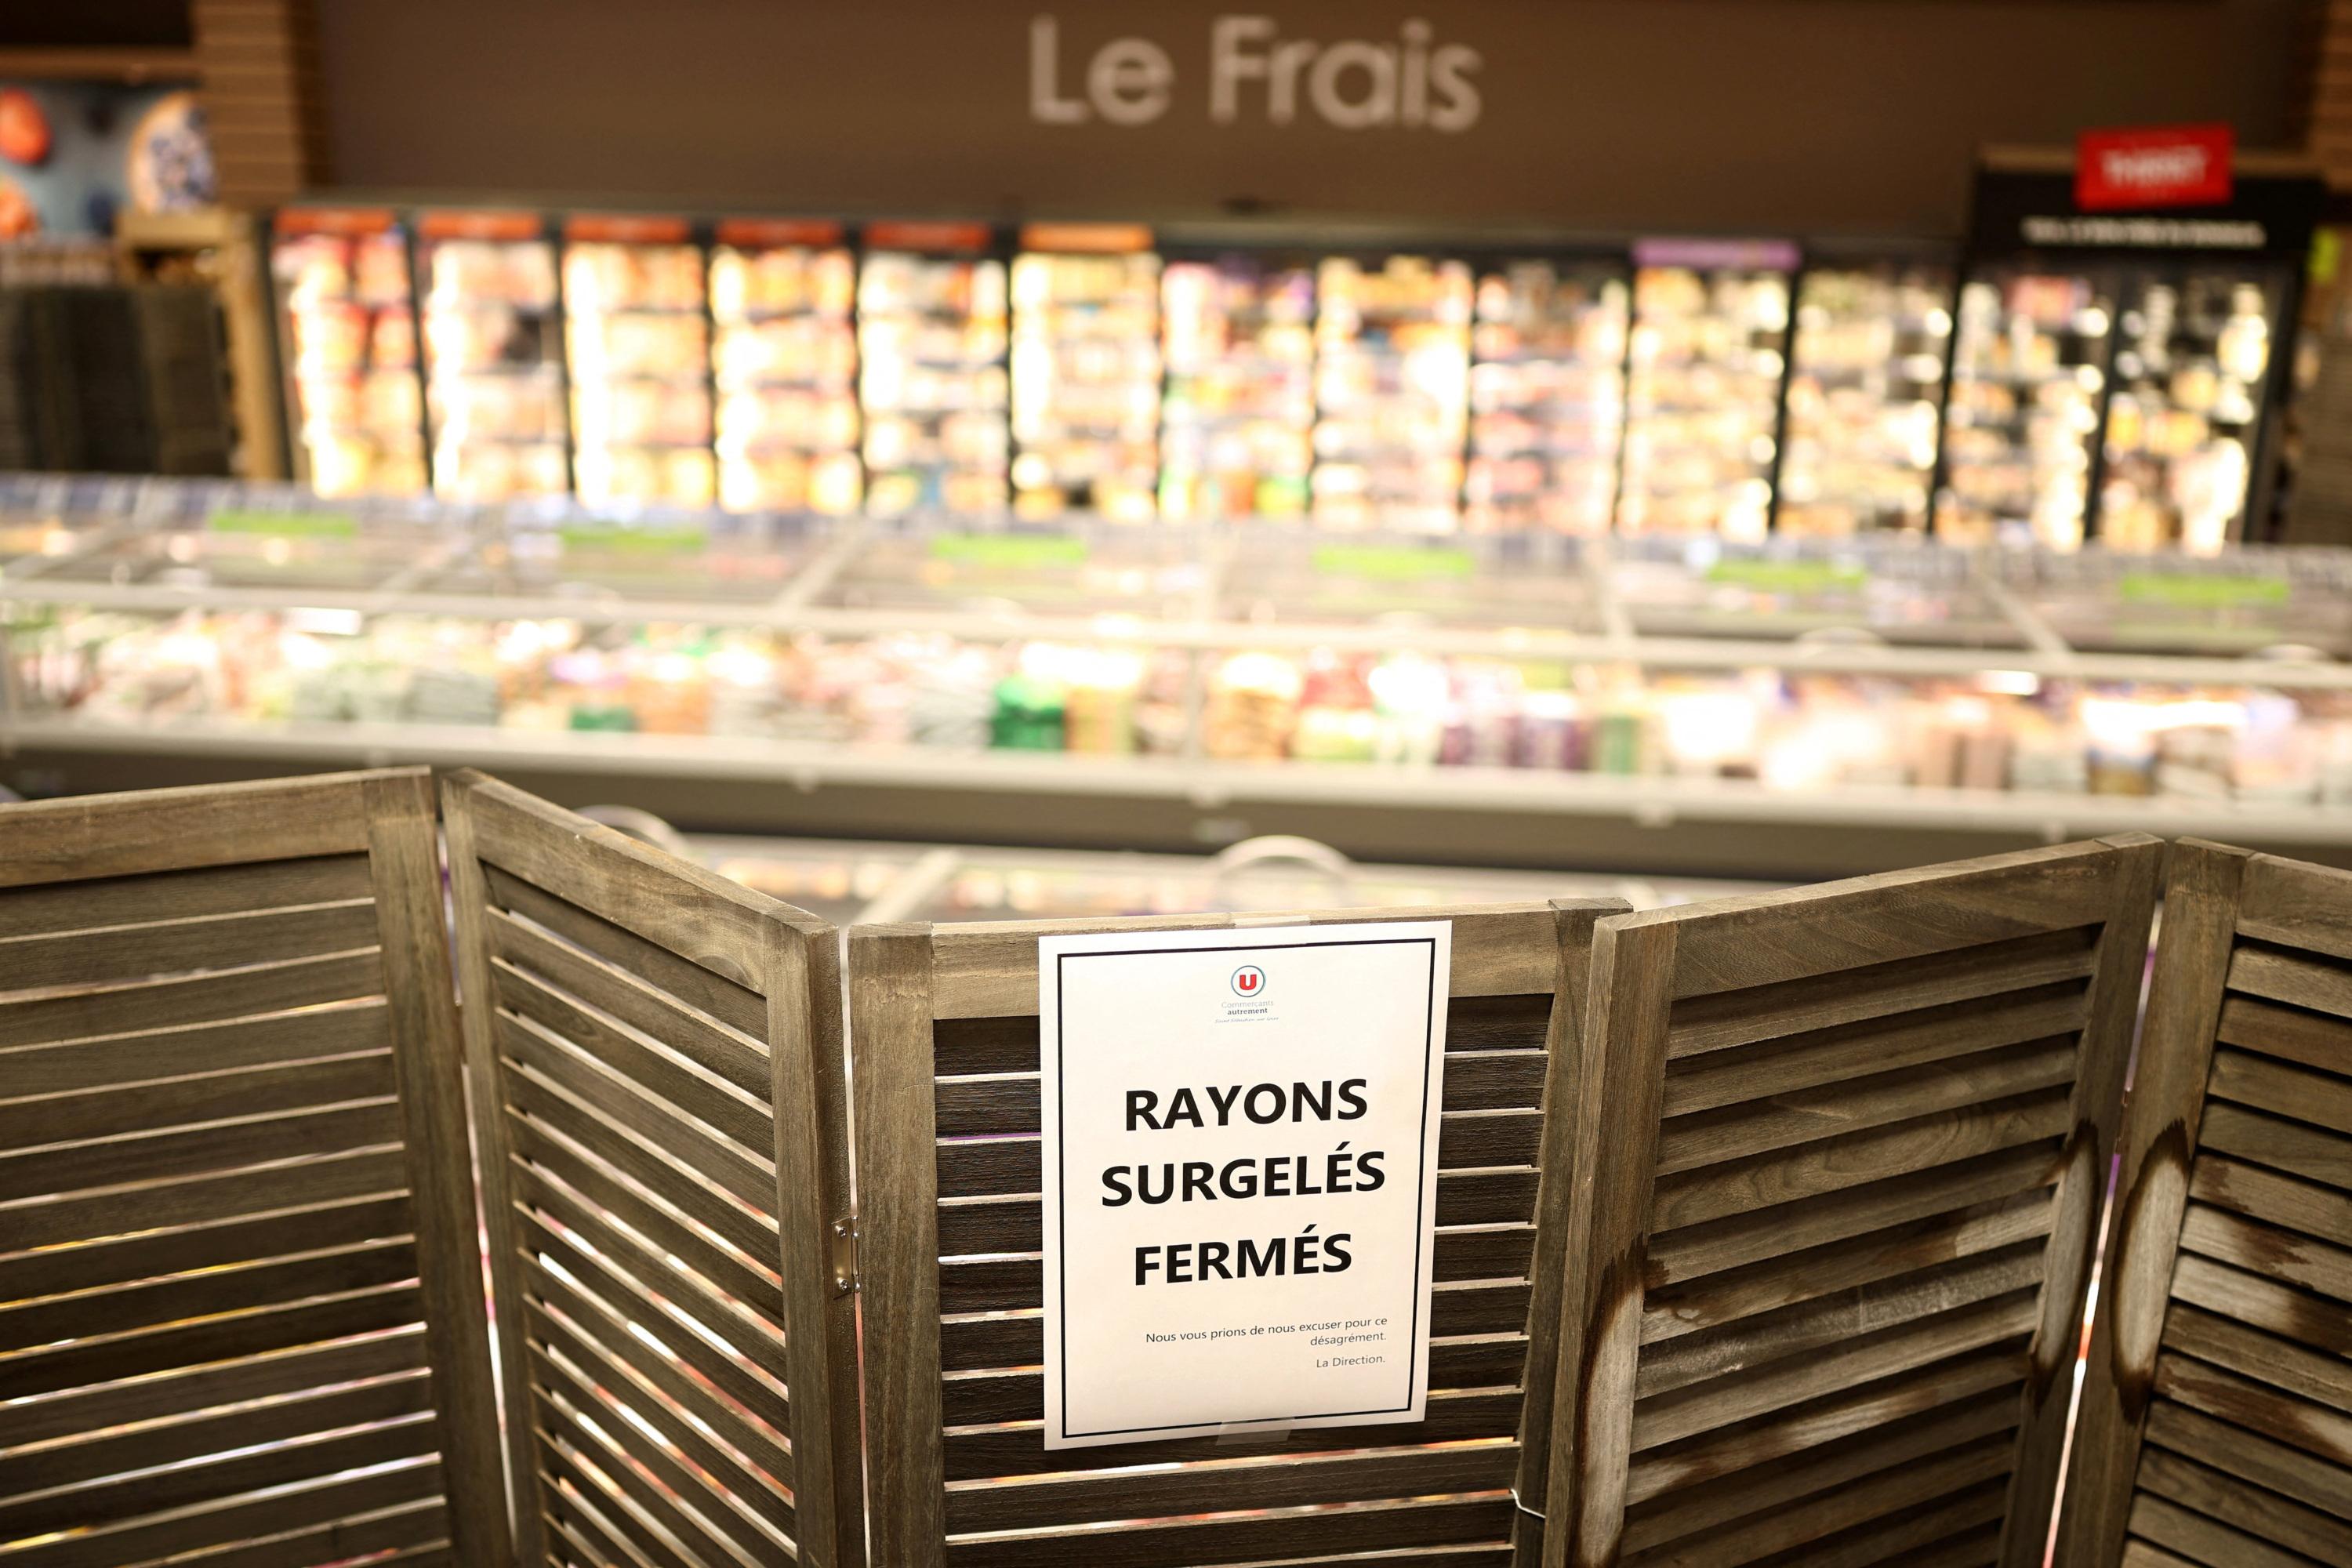
Une cyberattaque d’une sophistication inédite a frappé le secteur de la grande distribution française, provoquant la rupture de la chaîne du froid dans des centaines de supermarchés. Des pirates informatiques ont exploité une faille logicielle dans les systèmes de gestion des réfrigérateurs et des chambres froides, faisant monter la température à 35 °C pendant plusieurs heures. Les pertes financières, liées à la destruction massive de denrées périssables, sont estimées à plusieurs millions d’euros. L’attaque, qui a touché à la fois des enseignes nationales et des groupes régionaux, a contraint le gouvernement à convoquer une cellule de crise.
**Contexto**
Les premières alertes sont remontées dans la nuit de dimanche à lundi, lorsque les capteurs de température de plusieurs hypermarchés ont soudainement affiché des valeurs anormales. Les équipes techniques, d’abord déconcertées, ont rapidement compris qu’il ne s’agissait pas d’une panne mécanique, mais d’une intrusion malveillante. Les assaillants avaient pris le contrôle à distance des automates programmables qui régulent les groupes frigorifiques, en exploitant une vulnérabilité zero-day dans un logiciel de supervision utilisé par la majorité des enseignes françaises.
Ce type de logiciel, souvent connecté à Internet pour permettre la maintenance à distance, n’avait jamais été considéré comme une cible prioritaire par les services de cybersécurité. Pourtant, les pirates ont réussi à contourner les pare-feu et à modifier les consignes de température. En quelques minutes, les frigos des rayons frais, les chambres de surgélation et les entrepôts logistiques sont passés de 2 °C à 35 °C, rendant inutilisables des tonnes de produits laitiers, de viandes, de poissons et de plats préparés.
Les supermarchés concernés — dont les noms n’ont pas été officiellement divulgués par les autorités — ont dû fermer leurs portes pendant plusieurs jours pour évacuer les marchandises avariées et désinfecter les installations. Selon les premières estimations des fédérations professionnelles, le volume de denrées perdues équivaut à plusieurs semaines de consommation pour certaines catégories de produits. Les assureurs évoquent déjà des indemnisations records, tandis que les distributeurs redoutent une hausse des prix et des ruptures d’approvisionnement dans les jours à venir.
**Analise**
Cette attaque marque un tournant dans la cyberguerre économique. Jusqu’ici, les pirates ciblaient principalement les données clients ou les systèmes de paiement. Ici, ils ont visé le cœur opérationnel de la distribution : la chaîne du froid. En rendant les frigos inopérants, ils ont infligé des pertes matérielles immédiates et massives, sans avoir à voler de données ou à exiger une rançon — même si une demande de rançon a été formulée dans certains cas. Le message est clair : aucune infrastructure connectée n’est à l’abri, et les conséquences peuvent être physiques, pas seulement numériques.
Sur le plan politique, l’affaire relance le débat sur la régulation des objets connectés dans les secteurs critiques. Plusieurs députés ont interpellé le ministre de l’Intérieur et le secrétaire d’État au Numérique pour savoir pourquoi les supermarchés n’étaient pas soumis aux mêmes obligations de cybersécurité que les opérateurs d’importance vitale (OIV). La faille exploitée était connue des éditeurs du logiciel depuis plusieurs mois, mais aucun correctif n’avait été déployé. Le gouvernement a promis une enquête parlementaire et l’élaboration d’un décret imposant des audits de sécurité réguliers pour tous les systèmes de gestion technique des bâtiments commerciaux.
En outre, cette cyberattaque intervient dans un contexte de tensions géopolitiques accrues. Les enquêteurs de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) privilégient la piste d’un groupe de hackers affilié à un État, sans toutefois confirmer l’origine. La sophistication de l’attaque — qui a nécessité une connaissance fine des protocoles industriels — laisse penser à une opération préparée de longue date. Les supermarchés français, maillons essentiels de l’alimentation, deviennent ainsi des cibles de choix pour déstabiliser l’économie et semer la panique.
**Fontes**
Les informations de cet article sont issues des communiqués officiels de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), des déclarations du ministère de l’Intérieur lors d’un point presse tenu le 11 octobre 2026, ainsi que des rapports préliminaires de la Fédération du commerce et de la distribution (FCD). Des éléments techniques ont été recoupés avec des publications spécialisées en cybersécurité industrielle (notamment le blog de la société Dragos et les analyses de l’Institut SANS). Aucun nom de personne ou d’entreprise n’a été inventé ; seules les entités publiques et les fédérations professionnelles sont citées comme sources vérifiables.