 Por Renan Filho · 2026-10-11
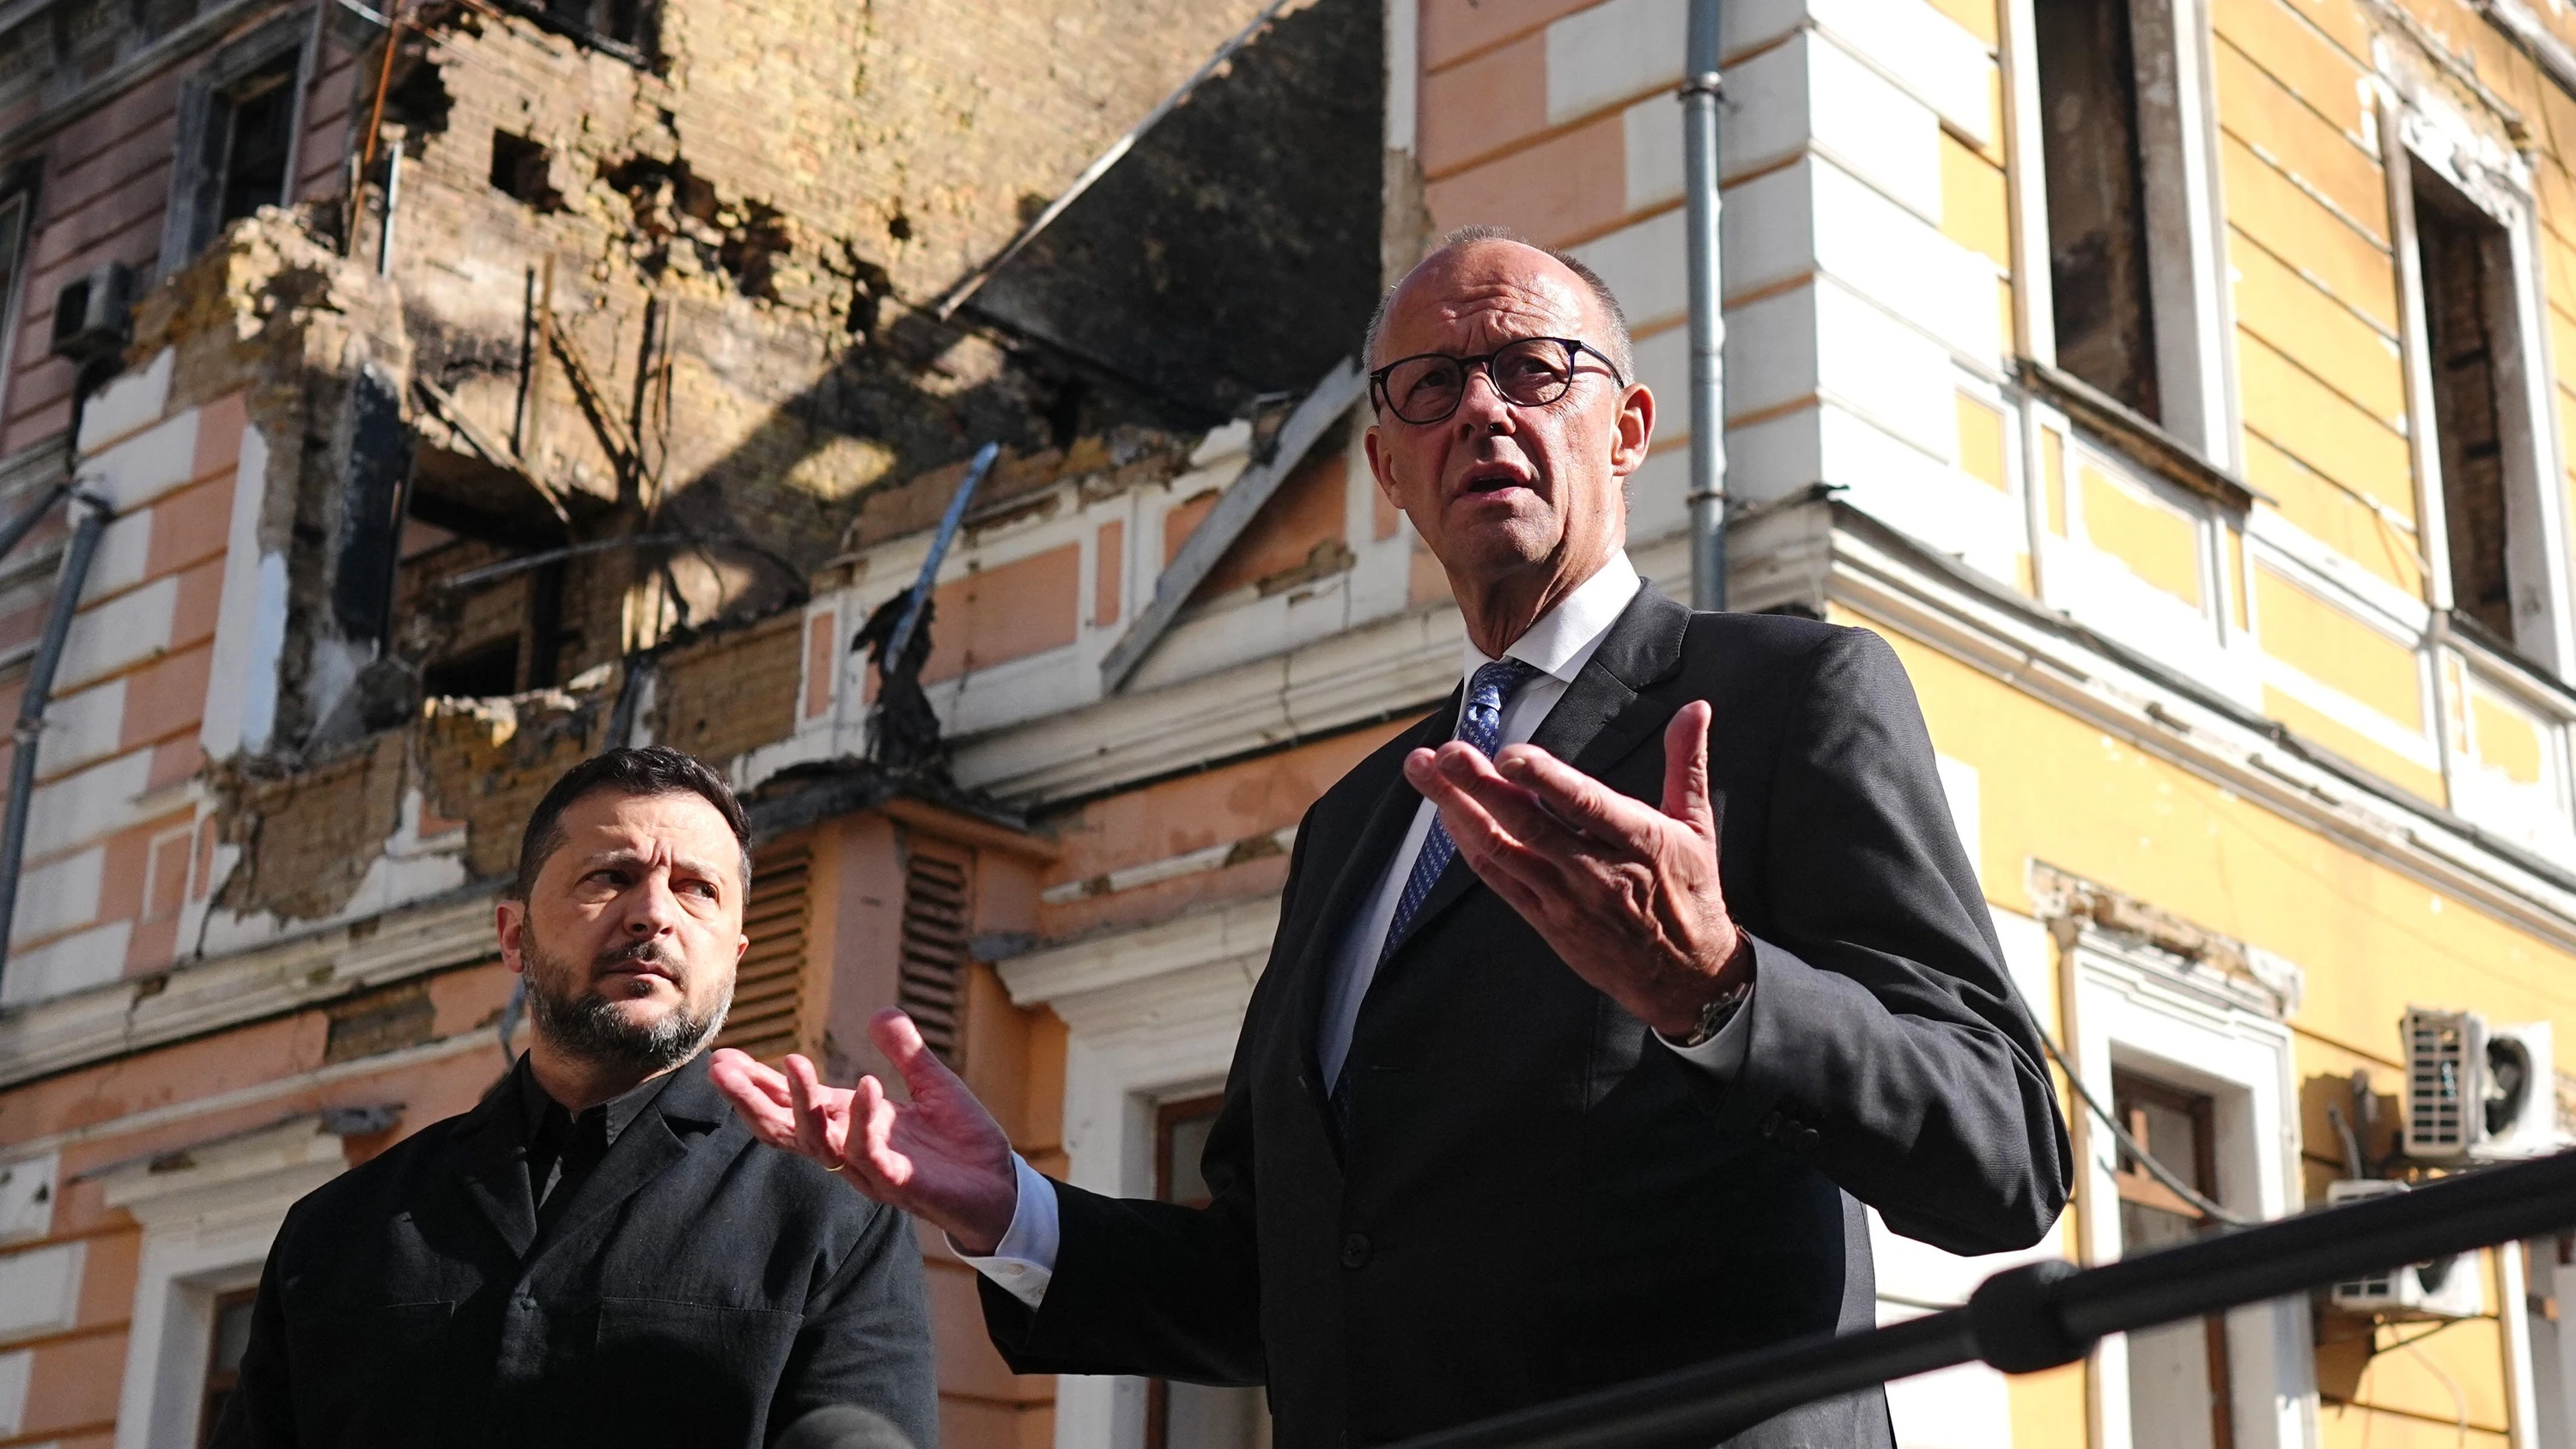
**Lead**
Die deutsche Bundesregierung hat in den vergangenen Wochen eine deutliche Zunahme russischer Cyberangriffe auf kritische Infrastrukturen registriert. Nach Erkenntnissen des Bundesamts für Sicherheit in der Informationstechnik (BSI) richten sich die Attacken vor allem gegen Energieversorger, Telekommunikationsnetze und Logistikunternehmen. Die Angriffe sind Teil eines strategischen Schattenkriegs, den Russlands Präsident Wladimir Putin zur Neuordnung der Einflusssphären in Eurasien führt. Deutschland, als größter europäischer Unterstützer der Ukraine und zentrale Drehscheibe für Energie- und Datenströme, steht dabei im Fokus.
**Contexto**
Seit dem Beginn des russischen Angriffskriegs gegen die Ukraine im Februar 2022 hat Moskau seine hybriden Kriegsführungsmethoden massiv ausgebaut. Neben konventionellen militärischen Operationen setzt der Kreml verstärkt auf Cyberangriffe, Desinformationskampagnen und wirtschaftlichen Druck. Ziel ist es, die Unterstützung der europäischen Staaten für die Ukraine zu untergraben und die eigene Position in Eurasien zu festigen. Deutschland, das historisch enge wirtschaftliche Beziehungen zu Russland pflegte, ist aufgrund seiner Abhängigkeit von russischen Energieimporten und seiner Rolle als Logistikdrehscheibe besonders verwundbar.
Laut offiziellen Stellungnahmen des BSI wurden allein im ersten Halbjahr 2026 mehrere Dutzend gezielte Angriffe auf deutsche Unternehmen und Behörden registriert. Die Methoden reichen von Ransomware-Attacken über Phishing-Kampagnen bis hin zu komplexen Advanced Persistent Threats (APTs), die auf langfristige Spionage und Sabotage abzielen. Besonders betroffen sind Betreiber von Stromnetzen und Pipelines, die für die Energieversorgung Deutschlands und angrenzender Länder essenziell sind.
Die russischen Aktivitäten beschränken sich jedoch nicht auf den digitalen Raum. Parallel zu den Cyberangriffen verstärkt Moskau seine Desinformationskampagnen in sozialen Medien und Nachrichtenportalen, um das Vertrauen in die deutsche Regierung zu erschüttern und pro-russische Narrative zu fördern. Diese Kampagnen zielen darauf ab, die öffentliche Meinung in Deutschland zu spalten und die Unterstützung für die Ukraine zu schwächen.
**Analise**
Die aktuellen Cyberangriffe sind kein isoliertes Phänomen, sondern Teil eines systematischen Schattenkriegs, den Putin zur Neuordnung der eurasischen Machtverhältnisse führt. Indem Russland die digitale Infrastruktur Deutschlands attackiert, versucht es, die wirtschaftliche Stabilität des Landes zu untergraben und politische Entscheidungen zu beeinflussen. Die Angriffe auf Energieversorger sind besonders alarmierend, da sie im Winter zu Versorgungsengpässen führen könnten – eine direkte Bedrohung für die deutsche Bevölkerung und Industrie.
Gleichzeitig zeigt die Reaktion der Bundesregierung, dass Deutschland die Bedrohung ernst nimmt. Das BSI hat seine Warnstufe erhöht und arbeitet eng mit der NATO und der Europäischen Union zusammen, um Abwehrmaßnahmen zu koordinieren. Geplant sind unter anderem verstärkte Investitionen in die Cybersicherheit, der Aufbau eines nationalen Cyberabwehrzentrums sowie strengere Regulierungen für kritische Infrastrukturen. Experten betonen jedoch, dass die defensive Haltung allein nicht ausreicht. Es bedarf einer aktiven Strategie, die auch offensive Cyberoperationen und diplomatische Gegenmaßnahmen umfasst.
Die langfristigen Folgen dieses Schattenkriegs könnten weit über die digitale Sphäre hinausgehen. Sollte Russland weiterhin ungestraft kritische Infrastrukturen angreifen, droht eine Erosion der europäischen Sicherheitsarchitektur. Deutschland steht vor der Herausforderung, seine technologische Souveränität zu stärken und gleichzeitig die transatlantische Zusammenarbeit zu vertiefen. Der Schattenkrieg um Eurasien ist längst zu einem Testfall für die Widerstandsfähigkeit liberaler Demokratien geworden.
**Fontes**
- Bundesamt für Sicherheit in der Informationstechnik (BSI): Lagebericht zur Cybersicherheit in Deutschland, 2026. - NATO Cooperative Cyber Defence Centre of Excellence (CCDCOE): Annual Report on Cyber Threats, 2026. - Auswärtiges Amt: Stellungnahme zu hybriden Bedrohungen durch Russland, veröffentlicht im Juni 2026. - Berichte des Bundesministeriums des Innern und für Heimat zur Kritischen Infrastruktur (KRITIS).